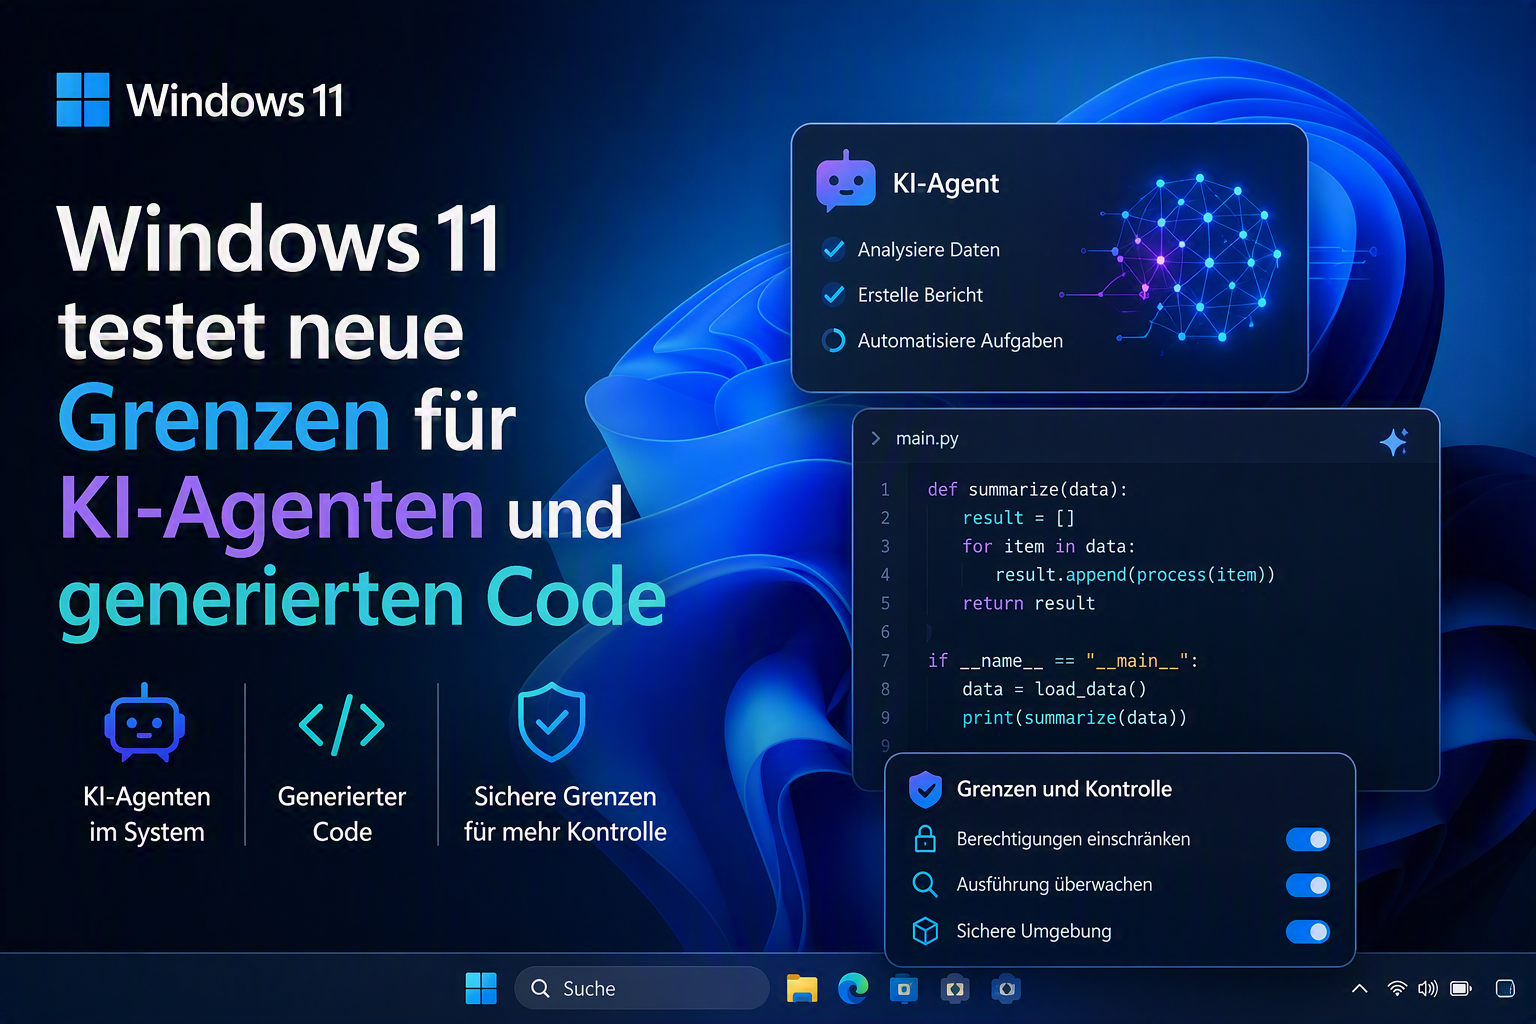
Windows 11 testet neue Grenzen für KI-Agenten und generierten Code
Ein optionales Update für Windows 11 Version 26H1 erweitert die Plattform um Prozessisolation und Kennzeichnungen für Agentenprozesse. Die Neuerungen richten sich vor allem an Entwickler und Administratoren.
Ein Plattformupdate statt eines neuen Chatbots
Microsoft hat am 22. September das optionale Preview-Update KB5124006 für Windows 11 Version 26H1 veröffentlicht. Unter den Neuerungen findet sich Process Isolation für Microsoft Execution Containers. Microsoft beschreibt sie als schlanke Grenze für Arbeitslasten wie Coding-Agenten und modellgenerierten Code.
Die Funktion soll den Zugriff auf Dateien, Netzwerk, Benutzeroberfläche und weitere Betriebssystemressourcen entsprechend einer Richtlinie einschränken. Sie ist damit eine technische Grundlage für Anwendungen, die KI-generierte Aktionen ausführen.
Agentenprozesse erhalten eine Kennzeichnung
Zusätzlich führt das Update eine Vorschaufunktion zum Markieren agentischer Prozesse ein. Berechtigte Komponenten können einem Prozesstoken eine Agentenkennung zuweisen. Windows schützt diese Markierung und gibt sie an Kindprozesse weiter. Bei einer Anmeldung über Web Account Manager wird die Kennung in die Authentifizierungsanfrage aufgenommen.
Microsoft weist darauf hin, dass sich das Format dieser Kennung noch ändern kann. Auch die Bereitstellung neuer Funktionen erfolgt teilweise schrittweise. Die Meldung bezieht sich ausdrücklich auf Version 26H1; daraus lässt sich keine sofortige Verfügbarkeit auf jedem Windows-11-PC ableiten.
Warum Rechte wichtiger sind als Absichten
Redaktionell betrachtet liegt der Nutzen solcher Grenzen in einer einfachen Unterscheidung: Ein Assistent kann eine Aufgabe korrekt verstehen und trotzdem eine unpassende Aktion vorschlagen. Die erlaubten Zugriffe sollten deshalb nicht allein davon abhängen, wie überzeugend das Modell seine Entscheidung formuliert.
Ein Beispiel wäre ein Werkzeug zum Überarbeiten von Quellcode. Für diese Aufgabe könnte der Zugriff auf einen bestimmten Projektordner ausreichen. Zugang zu privaten Dokumenten oder zu anderen Projekten wäre dadurch nicht automatisch erforderlich. Die konkrete Richtlinie muss die Anwendung beziehungsweise ihre Betriebsumgebung festlegen.
Was die Meldung noch nicht beweist
Eine neue Betriebssystemfunktion zeigt zunächst, welche Mechanismen verfügbar werden. Ob eine konkrete Agentenanwendung sie verwendet und sinnvoll konfiguriert, ist eine separate Frage. Für Anwender bleibt daher relevant, welche Berechtigungen das jeweilige Produkt tatsächlich anfordert und wie sich seine Änderungen nachvollziehen lassen. Ein pauschales Sicherheitsversprechen für KI-Agenten lässt sich aus dem Update nicht ableiten.
Kommentare