PageBreak: Google setzt bei KI-Sicherheitsscans auf überprüfbare Funde
Google beschreibt einen internen Agenten, der vermutete Schwachstellen technisch überprüfen lässt. Ziel ist, Entwicklungsteams weniger unbelegte KI-Berichte weiterzugeben.
Ein Bericht über ein bereits laufendes Projekt
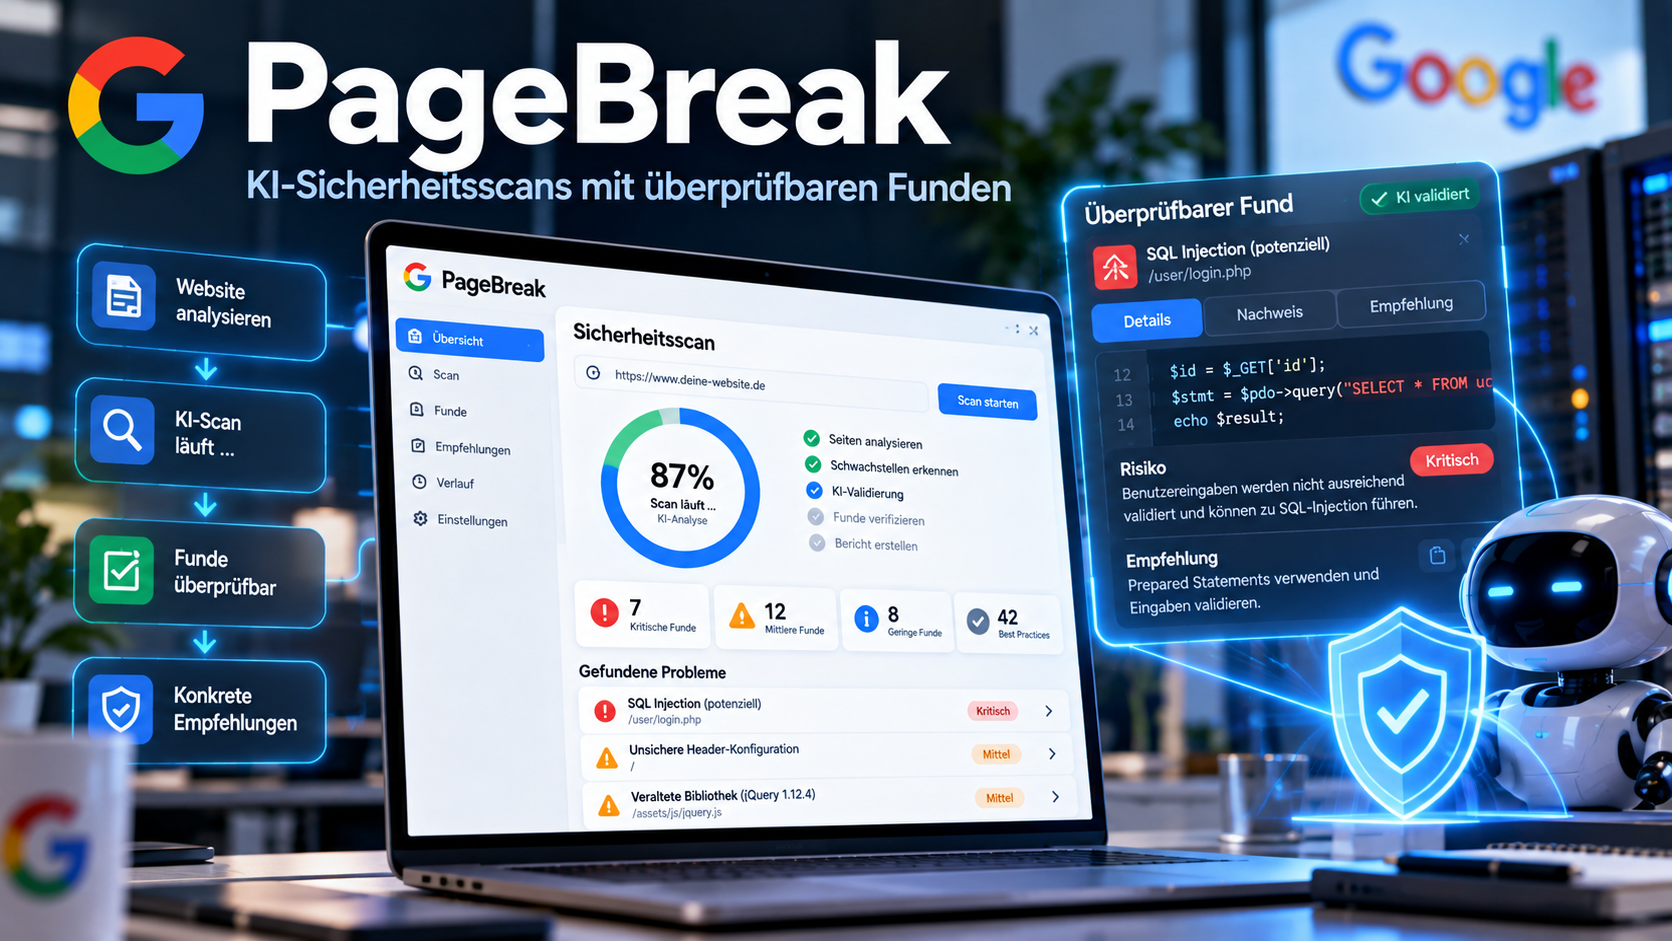
Google hat am 24. September den internen Sicherheitsagenten PageBreak näher vorgestellt. Das Projekt begann laut Unternehmen als Pilot im November 2025. Es untersucht eigene Webanwendungen und verbindet KI-gestützte Suche mit fest programmierten Prüfwerkzeugen.
Diese Werkzeuge sollen feststellen, ob eine vermutete Schwachstelle in einer laufenden Umgebung tatsächlich nachweisbar ist. Unbestätigte Kandidaten bleiben nach Googles Darstellung zunächst innerhalb des Systems. Sie dienen unter anderem dazu, spätere Prüfungen und die Prüfwerkzeuge zu verbessern.
Weniger Fehlalarme bedeuten nicht vollständige Abdeckung
Google berichtet über mehr als 500 gefundene Cross-Site-Scripting-Schwachstellen und eine sehr niedrige Fehlalarmquote. Zugleich nennt der Beitrag Grenzen der vorhandenen Prüfwerkzeuge: Nicht jede Fehlerklasse und nicht jeder komplexe Fall lassen sich damit abdecken. Die Ergebnisse stammen aus Googles eigener Umgebung. PageBreak wird hier nicht als allgemein verfügbares Produkt vorgestellt.
Einordnung: Ein nachvollziehbarer Befund spart Rückfragen
Für ein Entwicklungsteam ist ein Sicherheitsbericht besonders hilfreich, wenn klar ist, welches Verhalten beobachtet wurde und unter welchen Bedingungen es auftritt. Eine überzeugend formulierte Vermutung kann dagegen viel Prüfaufwand verursachen, obwohl am Ende kein Fehler nachweisbar ist.
Die Unterscheidung betrifft auch die Erfolgsmessung von KI-Werkzeugen. Eine hohe Zahl erzeugter Berichte ist allein kein Qualitätsmerkmal. Aussagekräftiger wäre, wie viele relevante Befunde bestätigt, behoben und anschließend erneut geprüft werden konnten.
Der Ansatz illustriert damit eine breitere Entwicklungsaufgabe: KI kann Kandidaten erzeugen, während geeignete Verfahren deren Gültigkeit prüfen. Dass ein Kandidat nicht bestätigt wurde, sollte allerdings nicht automatisch als Beweis für die Sicherheit einer gesamten Anwendung behandelt werden.
Kommentare